Offcanvas
Offcanvas
Η Kaspersky προειδοποιεί για εξελιγμένες phishing επιθέσεις μέσω Amazon SES, καλώντας οργανισμούς και χρήστες να ενισχύσουν την ασφάλεια πρόσβασης και να ελέγχουν προσεκτικά emails και συνδέσμους
Η Kaspersky εντόπισε επιθέσεις phishing και παραβίασης εταιρικών λογαριασμών ηλεκτρονικού ταχυδρομείου (BEC) που εκμεταλλεύονται το Amazon Simple Email Service (SES).
Πρόκειται για μια υπηρεσία email στο cloud που έχει σχεδιαστεί για επιχειρήσεις και προγραμματιστές, με σκοπό την αποστολή και λήψη μεγάλου όγκου μηνυμάτων μάρκετινγκ, ειδοποιήσεων και αυτοματοποιημένων μηνυμάτων (για παράδειγμα, επαναφορά κωδικών πρόσβασης).
Τα συγκεκριμένα email αποστέλλονται μέσω μιας αξιόπιστης υπηρεσίας, προέρχονται από έγκυρες διευθύνσεις IP και συχνά περιλαμβάνουν νόμιμους αναγνωριστικούς τομείς όπως το “.amazonses.com”. Αυτό καθιστά τα μηνύματα phishing σχεδόν πανομοιότυπα με την κανονική αλληλογραφία. Οι χρήστες θα πρέπει να αντιμετωπίζουν με ιδιαίτερη προσοχή τα απρόσμενα email.
Οι επιθέσεις βασίζονται στην κλοπή και διαρροή διαπιστευτηρίων από την Amazon Web Services (AWS). Οι επιτιθέμενοι χρησιμοποιούν κλειδιά διαχείρισης ταυτότητας και πρόσβασης (IAM) της AWS που έχουν διαρρεύσει – τα οποία συχνά βρίσκονται σε δημόσια αποθετήρια, σε αποθηκευτικούς χώρους cloud με λανθασμένες ρυθμίσεις και σε δημόσια προσβάσιμα αρχεία παραμετροποίησης. Με τη χρήση αυτοματοποιημένων εργαλείων, οι δράστες μπορούν να εντοπίζουν έγκυρα κλειδιά και να τα εκμεταλλεύονται για την αποστολή μεγάλου όγκου κακόβουλων email μέσω της νόμιμης υποδομής της Amazon.
Οι επιτιθέμενοι κρύβουν κακόβουλους συνδέσμους πίσω από αξιόπιστα domains, όπως το “amazonaws.com”, χρησιμοποιώντας ανακατευθύνσεις και δημιουργώντας πολύ πειστικά HTML πρότυπα email. Σε πολλές περιπτώσεις, οι σελίδες phishing φιλοξενούνται σε υποδομές που φαίνονται νόμιμες, αυξάνοντας έτσι τις πιθανότητες κλοπής διαπιστευτηρίων από τα θύματα.
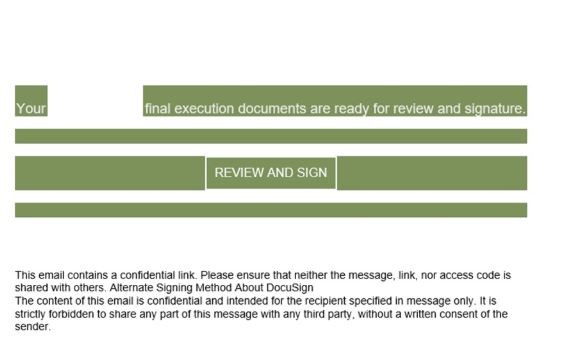
Μία από τις κακόβουλες εκστρατείες που εντόπισε η Kaspersky στις αρχές του 2026 περιλάμβανε email που προσποιούνταν πλατφόρμες υπογραφής εγγράφων, όπως το DocuSign. Τα θύματα καλούνταν να ελέγξουν και να υπογράψουν έγγραφα, όμως στη συνέχεια ανακατευθύνονταν σε πλαστές σελίδες σύνδεσης που φιλοξενούνταν σε υποδομές της Amazon Web Services, σχεδιασμένες για την υποκλοπή διαπιστευτηρίων.
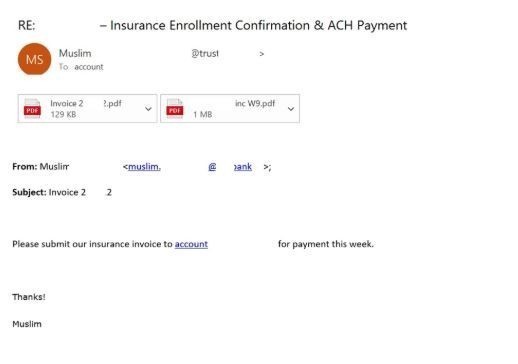
Οι ερευνητές εντόπισαν επίσης επιθέσεις παραβίασης εταιρικών λογαριασμών ηλεκτρονικού ταχυδρομείου που πραγματοποιήθηκαν μέσω του Amazon Simple Email Service (SES), στις οποίες οι επιτιθέμενοι υποδύονταν υπαλλήλους και πλαστογραφούσαν ολόκληρη την αλληλογραφία με προμηθευτές. Τα μηνύματα αυτά, που συχνά αποστέλλονταν σε οικονομικά τμήματα, ζητούσαν επείγουσες πληρωμές και περιλάμβαναν συνημμένα αρχεία PDF με μόνο τραπεζικά στοιχεία – χωρίς κακόβουλους συνδέσμους – γεγονός που καθιστούσε ακόμη πιο δύσκολο τον εντοπισμό τους.

«Έχουμε δει και στο παρελθόν κυβερνοεγκληματίες να καταχρώνται αξιόπιστες πλατφόρμες – όπως σε περιπτώσεις με τα Google Tasks και Google Forms – όπου οι απατεώνες βασίζονται σε ενσωματωμένους μηχανισμούς ειδοποιήσεων για να αποστέλλουν phishing συνδέσμους από νόμιμα domains όπως το @google.com, παρακάμπτοντας τα φίλτρα email και εκμεταλλευόμενοι την εμπιστοσύνη των χρηστών. Ωστόσο, η κατάχρηση του Amazon Simple Email Service αντιπροσωπεύει ένα πιο προχωρημένο στάδιο αυτής της τάσης: αντί να αξιοποιούν απλώς τις δυνατότητες ειδοποιήσεων μιας πλατφόρμας, οι επιτιθέμενοι παραβιάζουν διαπιστευτήρια cloud και αποκτούν άμεσο έλεγχο σε μια αξιόπιστη υποδομή αποστολής email. Αυτό τους επιτρέπει να κλιμακώνουν τις επιθέσεις, να προσαρμόζουν πλήρως τα μηνύματά τους και να αποστέλλουν phishing emails που είναι δύσκολο να διακριθούν από νόμιμες επιχειρηματικές επικοινωνίες», σχολιάζει ο Roman Dedenok, Anti-Spam Expert στην Kaspersky.
Για να μην πέσετε θύματα τέτοιων επιθέσεων, η Kaspersky συνιστά:
- Οι οργανισμοί καλό είναι να διασφαλίζουν την πρόσβαση στο Amazon Web Services, περιορίζοντας τα δικαιώματα στο ελάχιστο δυνατό, αντικαθιστώντας τα στατικά IAM keys με ρόλους, ενεργοποιώντας πολυπαραγοντικό έλεγχο ταυτότητας (MFA), περιορίζοντας την πρόσβαση (π.χ. βάσει IP) και ανανεώνοντας και ελέγχοντας τακτικά τα διαπιστευτήρια.
- Οι μεμονωμένοι χρήστες καλό είναι να μην εμπιστεύονται email μόνο βάσει του ονόματος αποστολέα ή του domain. Να αντιμετωπίζουν με προσοχή απρόσμενα μηνύματα, να επαληθεύουν αιτήματα μέσω ξεχωριστού καναλιού επικοινωνίας και να ελέγχουν προσεκτικά τους συνδέσμους πριν τους πατήσουν, ακόμη και αν φαίνεται ότι προέρχονται από νόμιμες υπηρεσίες.
Πηγή: newmoney.gr
ΔΙΑΒΑΣΤΕ ΑΚΟΜΑ