Offcanvas
Offcanvas
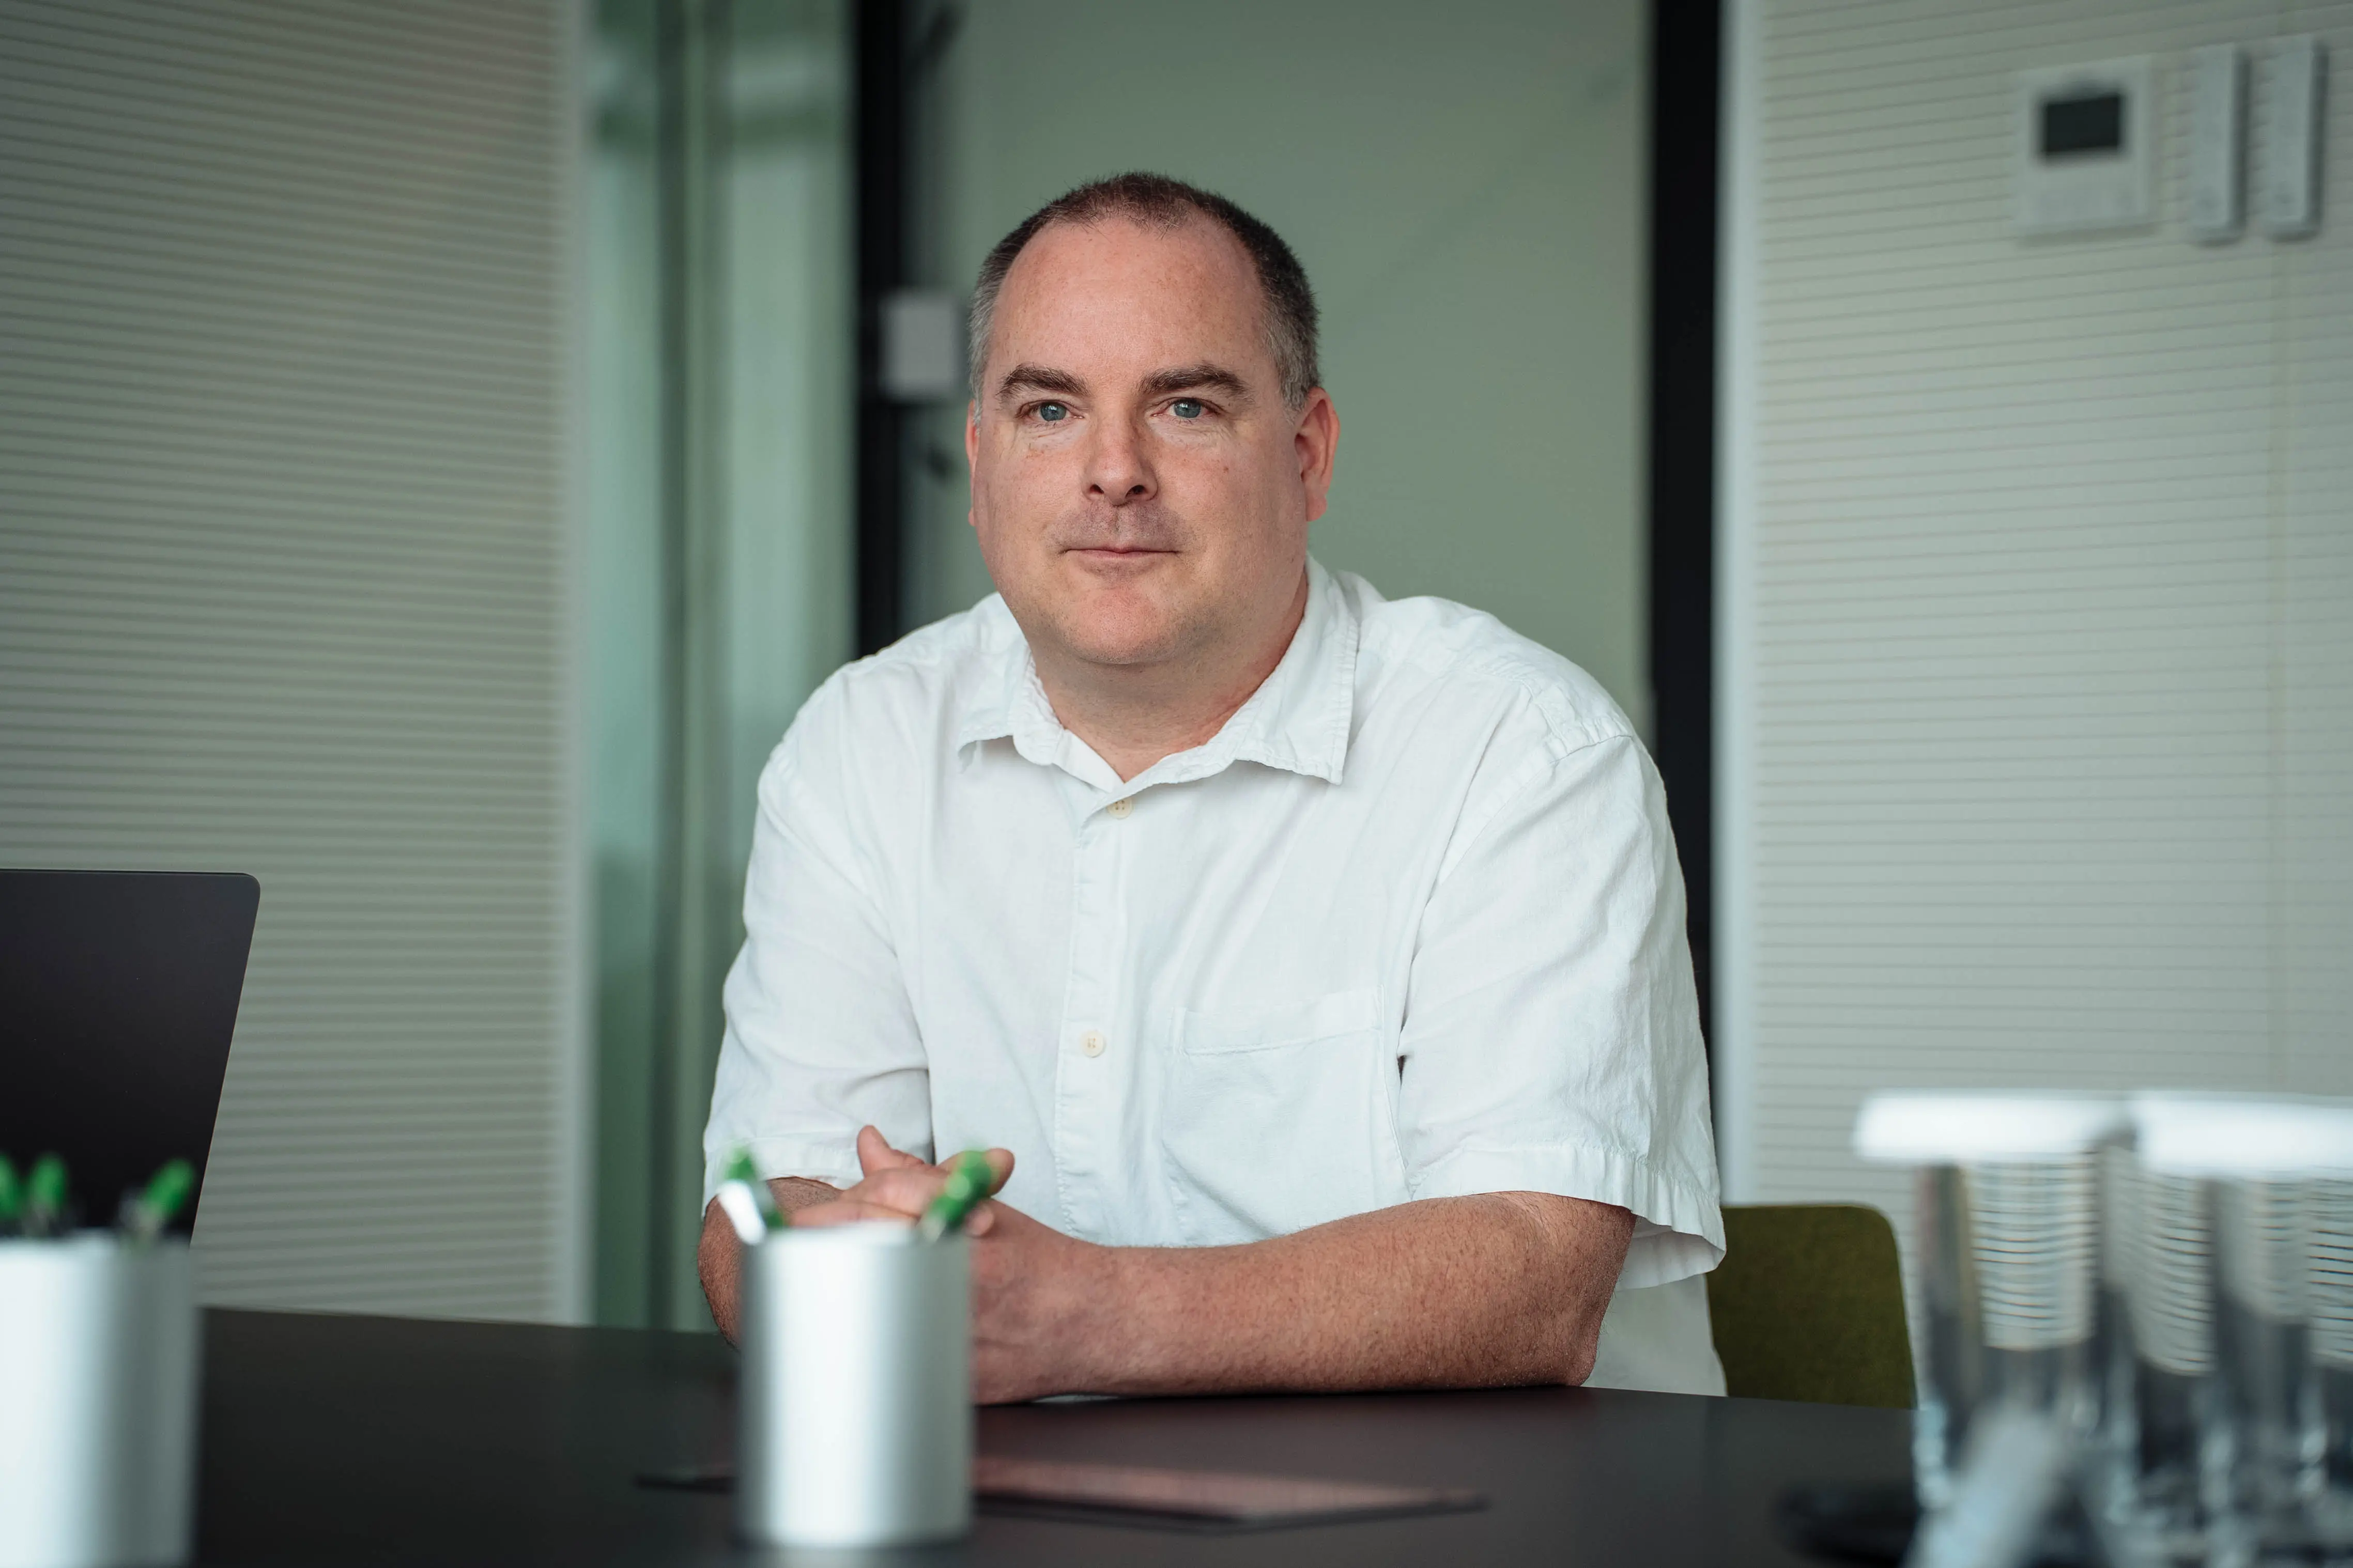
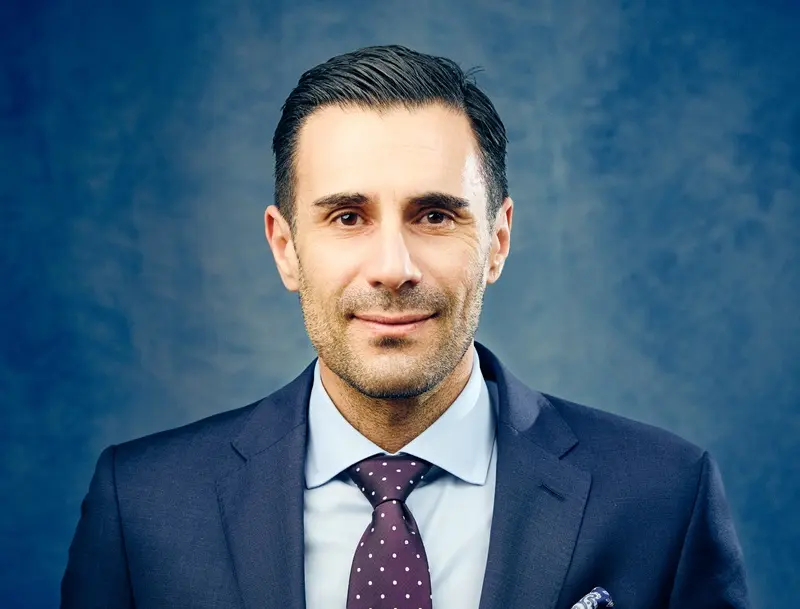
Ο Steffen Scheibler, Security Manager της Freedom24, εξηγεί γιατί το ανθρώπινο λάθος παραμένει η μεγαλύτερη ευαλωτότητα, ακόμη και στην εποχή της Τεχνητής Νοημοσύνης.
Συνέντευξη στον Ξένιο Μεσαρίτη
«Η μεγαλύτερη απειλή εξακολουθεί να είναι το ότι ξεγελιούνται οι άνθρωποι, όχι ότι παραβιάζονται τα συστήματα». Με αυτή τη φράση ο Steffen Scheibler, Security Manager της Freedom24, περιγράφει στο Economy Today την πραγματική φύση του κυβερνοκινδύνου, τονίζοντας ότι «οι ίδιες παλιές μέθοδοι» παραμένουν στο επίκεντρο, αλλά πλέον λειτουργούν σε εντελώς διαφορετική κλίμακα. Όπως σημειώνει, η Τεχνητή Νοημοσύνη «δεν επανεφηύρε το κυβερνοέγκλημα, αλλά το εκβιομηχάνισε», αυξάνοντας όχι μόνο την πολυπλοκότητα αλλά κυρίως την πιθανότητα περιστατικών, σε ένα περιβάλλον όπου «τα περισσότερα περιστατικά εξακολουθούν να ξεκινούν από κάποιον που εμπιστεύεται το λάθος πράγμα».
Ποια θεωρείτε τη μεγαλύτερη απειλή για τους Οργανισμούς στην Κύπρο σήμερα; Έχει διαφοροποιηθεί με τη χρήση εργαλείων Τεχνητής Νοημοσύνης;
Η μεγαλύτερη απειλή εξακολουθεί να είναι το ότι ξεγελιούνται ακόμα οι άνθρωποι και όχι το ότι παραβιάζονται «μαγικά» τα συστήματα. Phishing, πλαστοπροσωπία, κλεμμένα διαπιστευτήρια, ψεύτικη αίσθηση επείγοντος, ψεύτικη αυθεντία. Πρόκειται ουσιαστικά για τις ίδιες παλιές μεθόδους.
Αυτό που έχει αλλάξει η Τεχνητή Νοημοσύνη είναι η ποιότητα και η κλίμακα των επιθέσεων. Οι επιθέσεις είναι πλέον πιο «καθαρές», πιο πειστικές και πιο εύκολα προσαρμόσιμες σε μια συγκεκριμένη εταιρεία. Η ΤΝ δεν έχει επανεφεύρει το κυβερνοέγκλημα, αλλά το έχει εκβιομηχανίσει, επιτρέποντας σε μικρές εγκληματικές ομάδες να εκτελούν επιθέσεις που στο παρελθόν ήταν εφικτές μόνο για πολύ μεγαλύτερες.
Από επιχειρηματική σκοπιά, αυτό σημαίνει ότι αυξάνεται η πιθανότητα περιστατικών και όχι μόνο η πολυπλοκότητά τους. Τα περισσότερα περιστατικά εξακολουθούν να ξεκινούν από κάποιον που εμπιστεύεται το λάθος πράγμα. Η ΤΝ απλώς καθιστά αυτό το λάθος πιο εύκολο να συμβεί και πολύ πιο δύσκολο να εντοπιστεί.
Πόσο προετοιμασμένοι είναι οι Οργανισμοί απέναντι σε επιθέσεις όπως deepfake, στοχευμένο phishing ή επιθέσεις μέσω συνεργατών και προμηθευτών;
Σε γενικές γραμμές, όχι αρκετά καλά. Οι περισσότεροι Οργανισμοί γνωρίζουν αυτές τις απειλές, αλλά η γνώση από μόνη της δεν επαρκεί για να τις αποτρέψει. Η πραγματική ετοιμότητα αποτυπώνεται στις διαδικασίες: επιβεβαίωση μέσω callback, διπλές εγκρίσεις, ελεγχόμενη πρόσβαση, διακυβέρνηση προμηθευτών και σχέδια απόκρισης που έχουν πράγματι δοκιμαστεί.
Σε αυτά τα σημεία πολλές εταιρείες εξακολουθούν να εμφανίζουν αδυναμίες, ιδιαίτερα σε ό,τι αφορά τρίτους συνεργάτες, επείγοντα αιτήματα και αλλαγές. Όταν κάτι προέρχεται από ένα γνωστό προμηθευτή, ένα οικείο email ή μοιάζει να προέρχεται από ανώτερο στέλεχος, οι άνθρωποι τείνουν να το εμπιστεύονται και να ενεργούν χωρίς να θέτουν πολλές ερωτήσεις.
Αυτό ακριβώς είναι το κενό που εκμεταλλεύονται οι επιτιθέμενοι. Από πλευράς ανθεκτικότητας, το πρόβλημα δεν είναι μόνο τα deepfakes, είναι η έλλειψη συνεπούς και συστηματικής επιβεβαίωσης όταν κάτι φαίνεται επείγον ή κρίσιμο για τη λειτουργία της επιχείρησης.
Ποια είναι τα πιο συχνά λάθη που παρατηρείτε στη διαχείριση κυβερνοκινδύνου;
Το μεγαλύτερο λάθος είναι ότι η κυβερνοασφάλεια αντιμετωπίζεται περισσότερο ως τεχνικό ζήτημα, αντί να αναγνωρίζεται ευθέως ως επιχειρηματικός κίνδυνος. Σε τεχνολογικές εταιρείες οι δύο αυτές έννοιες είναι πιο ευθυγραμμισμένες, καθώς ένας κίνδυνος IT ταυτίζεται συχνότερα με επιχειρηματικό κίνδυνο. Σε άλλους κλάδους, ωστόσο, αυτό δεν είναι τόσο προφανές, παρότι στην ουσία πρόκειται για επιχειρηματικό κίνδυνο για κάθε Οργανισμό.
Ακολουθούν τα συνήθη λάθη: η αντίληψη ότι η συμμόρφωση ισοδυναμεί με ασφάλεια, η υπερβολική εμπιστοσύνη σε email και φωνητικές επικοινωνίες, η υποτίμηση των κινδύνων που προκύπτουν από προμηθευτές, η παροχή υπερβολικής πρόσβασης σε πολλούς χρήστες και —ίσως το σημαντικότερο— η απουσία δοκιμών για το τι συμβαίνει όταν κάτι πάει στραβά.
Οι περισσότερες εταιρείες δεν είναι ανενημέρωτες, είναι απλώς υπερβολικά σίγουρες. Διαθέτουν κάποιους ελέγχους, κάποιες πολιτικές, ενδεχομένως έχουν περάσει και από audit και θεωρούν ότι βρίσκονται σε ικανοποιητικό επίπεδο. Σε ορισμένες περιπτώσεις αυτό ισχύει. Σε άλλες όμως, απέχουν μόλις ένα πειστικό τηλεφώνημα ή ένα ψεύτικο τιμολόγιο από μια πραγματική οικονομική ζημιά ή μια σοβαρή λειτουργική διαταραχή.
Ο στόχος πρέπει να είναι η ανθεκτικότητα, όχι η ύπαρξη διαδικασιών και εγγράφων που φαίνονται επαρκή μέχρι τη στιγμή που πραγματικά χρειάζονται.
Ποιος πρέπει να έχει την τελική ευθύνη για την κυβερνοασφάλεια: το IT, η Διοίκηση ή το Διοικητικό Συμβούλιο;
Η τελική ευθύνη πρέπει να ανήκει στο Διοικητικό Συμβούλιο. Οι ομάδες IT και Ασφάλειας διαχειρίζονται το τεχνικό σκέλος, ενώ η Διοίκηση είναι υπεύθυνη για την υλοποίηση. Ωστόσο, ο κυβερνοκίνδυνος επηρεάζει τη λειτουργία, τα οικονομικά, τη νομική έκθεση και τη φήμη ενός Οργανισμού και για αυτό αποτελεί ζήτημα εταιρικής διακυβέρνησης.
Αυτό αποτυπώνεται πλέον και στο κανονιστικό πλαίσιο, όπως στις οδηγίες NIS2 και DORA, όπου η λογοδοσία μεταφέρεται ρητά στο επίπεδο της διοίκησης και του Διοικητικού Συμβουλίου, εκεί όπου και ανήκει.
Εάν, ωστόσο, το Διοικητικό Συμβούλιο εξακολουθεί να αντιμετωπίζει την κυβερνοασφάλεια ως αποκλειστικά τεχνικό ζήτημα, τότε ο Οργανισμός διαθέτει ήδη μια κρίσιμη αδυναμία στο ανώτατο επίπεδο. Και, σε κάθε περίπτωση, εκ των υστέρων γίνεται πάντοτε σαφές ότι όταν κάτι πάει στραβά, το ζήτημα παύει να είναι καθαρά τεχνικό.
Πόσο ουσιαστικός είναι σήμερα ο ρόλος της Τεχνητής Νοημοσύνης στην άμυνα; Αποτρέπει επιθέσεις ή απλώς επιταχύνει την ανίχνευση;
Η Τεχνητή Νοημοσύνη είναι χρήσιμη και, σε πολλές περιπτώσεις, ήδη απαραίτητη, αλλά δεν αποτελεί μια «μαγική λύση». Η μεγαλύτερη αξία της σήμερα έγκειται στην ταχύτητα. Βοηθά τις ομάδες να φιλτράρουν τον θόρυβο, να εντοπίζουν μοτίβα, να ιεραρχούν ειδοποιήσεις και να διερευνούν περιστατικά πιο γρήγορα.
Στην πράξη, βελτιώνει περισσότερο την ανίχνευση και την απόκριση παρά την πρόληψη των επιθέσεων. Η πρόληψη εξακολουθεί να βασίζεται στα θεμελιώδη και δη έλεγχο ταυτότητας, αρχιτεκτονική, ενημερώσεις συστημάτων (patching), διαχείριση πρόσβασης και διαδικασίες επιβεβαίωσης.
Η ΤΝ ενισχύει την άμυνα όταν χρησιμοποιείται σωστά, αλλά ενισχύει και τους επιτιθέμενους όταν χρησιμοποιείται από αυτούς. Συνολικά, αυξάνει τον ρυθμό και την κλίμακα και για τις δύο πλευρές, χωρίς να επιλύει από μόνη της το πρόβλημα.
Τι θα λέγατε σε έναν Οργανισμό που πιστεύει ότι «δεν αποτελεί στόχο»;
Θα έλεγα ότι όλοι αποτελούν στόχο, απλώς όχι απαραίτητα επειδή τραβούν το ενδιαφέρον ή είναι «πολύτιμοι». Στην πραγματικότητα, ελάχιστες εταιρείες είναι πραγματικά ενδιαφέρουσες για έναν επιτιθέμενο από μόνες τους. Αυτό που έχει σημασία είναι το οικονομικό όφελος.
Σπάνια κάποιος βρίσκεται «σε ένα σκοτεινό δωμάτιο» στοχεύοντας εμμονικά μια συγκεκριμένη εταιρεία, εκτός αν υπάρχει κάποιος πολύ συγκεκριμένος λόγος. Οι περισσότερες επιθέσεις είναι ευκαιριακές.
Οι επιτιθέμενοι αναζητούν αδύναμους ελέγχους, εύκολη πρόσβαση, επαναχρησιμοποιήσιμα διαπιστευτήρια, ροές χρημάτων, εκτεθειμένα συστήματα ή έναν τρόπο να φτάσουν σε κάτι μεγαλύτερο μέσω εσάς. Δεν χρειάζεται να είστε μεγάλος ή γνωστός Οργανισμός για να είστε χρήσιμος σε έναν επιτιθέμενο.
ΔΙΑΒΑΣΤΕ ΑΚΟΜΑ